3億人分の情報漏えいと、本人確認で見せた免許証
木村 優志
最近、世界で情報漏えいが相次いでいます。日経の集計では、2026年9月から10月初めまでに公表された35件で、少なくとも3億2,000万人分の情報が影響を受けたとされています。攻撃者の主張を含む数字で、重複のない人数とは限りません。それでも、身分証の情報まで大規模に流出している現実は気になります。
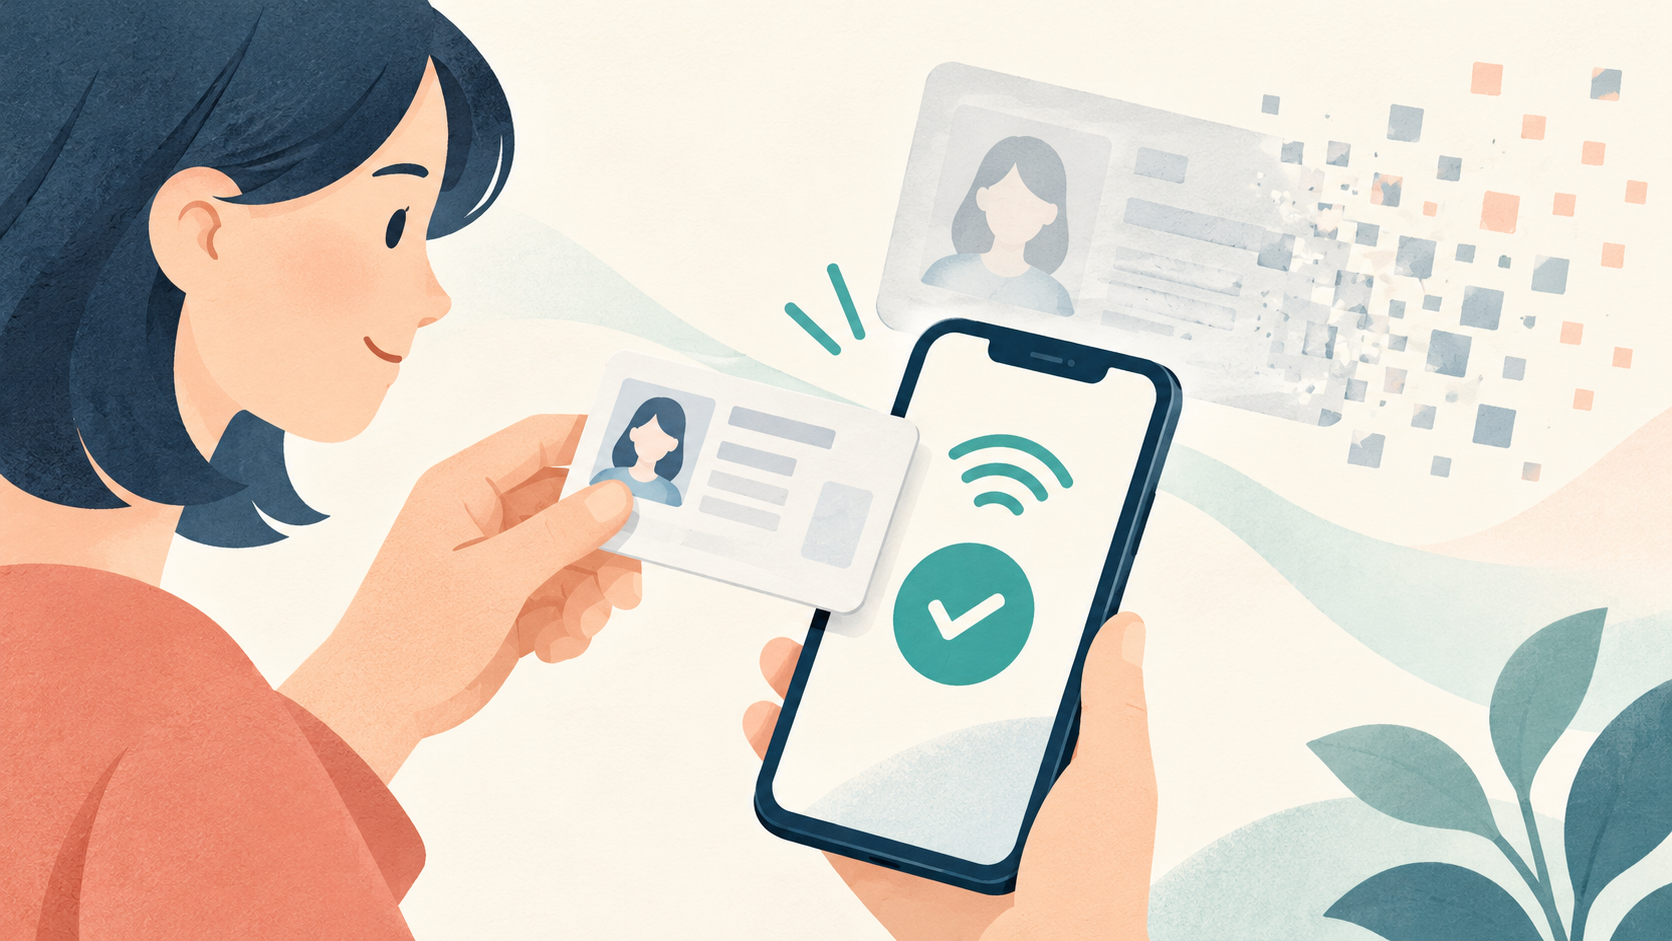
先日、私もMicrosoft Azureの本人確認で、免許証を撮影して提出しました。本人確認のために出した画像は、その後どこに、どれくらい残るのだろう。手続きを終えた後、ふと疑問に思いました。
契約に必要な情報と、身分証の画像は別
もちろん、サービスを運用するために個人情報が必要なことはあります。保険なら、契約内容を管理し、保険料を受け取り、保険金を支払うための情報が要ります。
でも、契約に必要な情報を持つことと、本人確認で読み取った免許証の画像を保存し続けることは別の話です。本人であることを確かめるために、画像そのものを何年も保管する必要があるでしょうか。
IDScan.netのサービス案内によると、本人確認データの保存期間は顧客が設定できます。一方、VeriScan Cloudの新規顧客は、初期設定では記録をすべて保持する仕組みです。今回の流出データがその設定で保存されていたかは公表されていません。それでも、確認のために集めた情報が、設定次第で長く残り得ることは分かります。
画像を渡さずに確認できる方法
マイナンバーカードのICチップを使う公的個人認証では、カード内の電子証明書を検証して、本人確認の結果だけをサービスへ返す構成ができます。証明書は公的機関が発行し、カード内の秘密鍵を使った暗号技術で真正性を確かめます。秘密鍵はチップから取り出せない仕組みなので、免許証の画像を送って目視や画像解析で確認する方式と比べ、画像のコピーが流出・再利用されるリスクを抑えられます。この認証でマイナンバーを使う必要はありません。サービス側が基本4情報(氏名・住所・生年月日・性別)を必要とする場合は、本人の同意を得て別途受け取る設計もあります。
ICチップ認証なら、すべての情報が不要になるわけではありません。保険の契約情報など、サービスのために必要なものは引き続き扱います。けれど、本人確認のために免許証の画像を集めなくて済むなら、その画像が後から漏れるリスクを減らせます。
確認が終わった後、何を残すのか
保険の契約を続けるには、契約内容や支払いに関わる個人情報が必要です。必要な情報をサービスのために使い、管理することは避けられません。
考えたいのは、個人情報を使うかどうかではなく、その目的にどの情報が必要かです。本人確認では、免許証の画像そのものが必要なのか、ICチップで確認した結果で足りるのか。画像を保存するなら、何のために、いつまで必要なのか。サービスごとに答えは違っても、その理由と扱いを決めておくことはできます。
本人確認を求められたとき、利用者にも「画像は保存されますか。いつ削除されますか」と分かる形で伝える。3億人分という数字を、必要な個人情報を安全に使う方法を考え直すきっかけにしたいと思います。